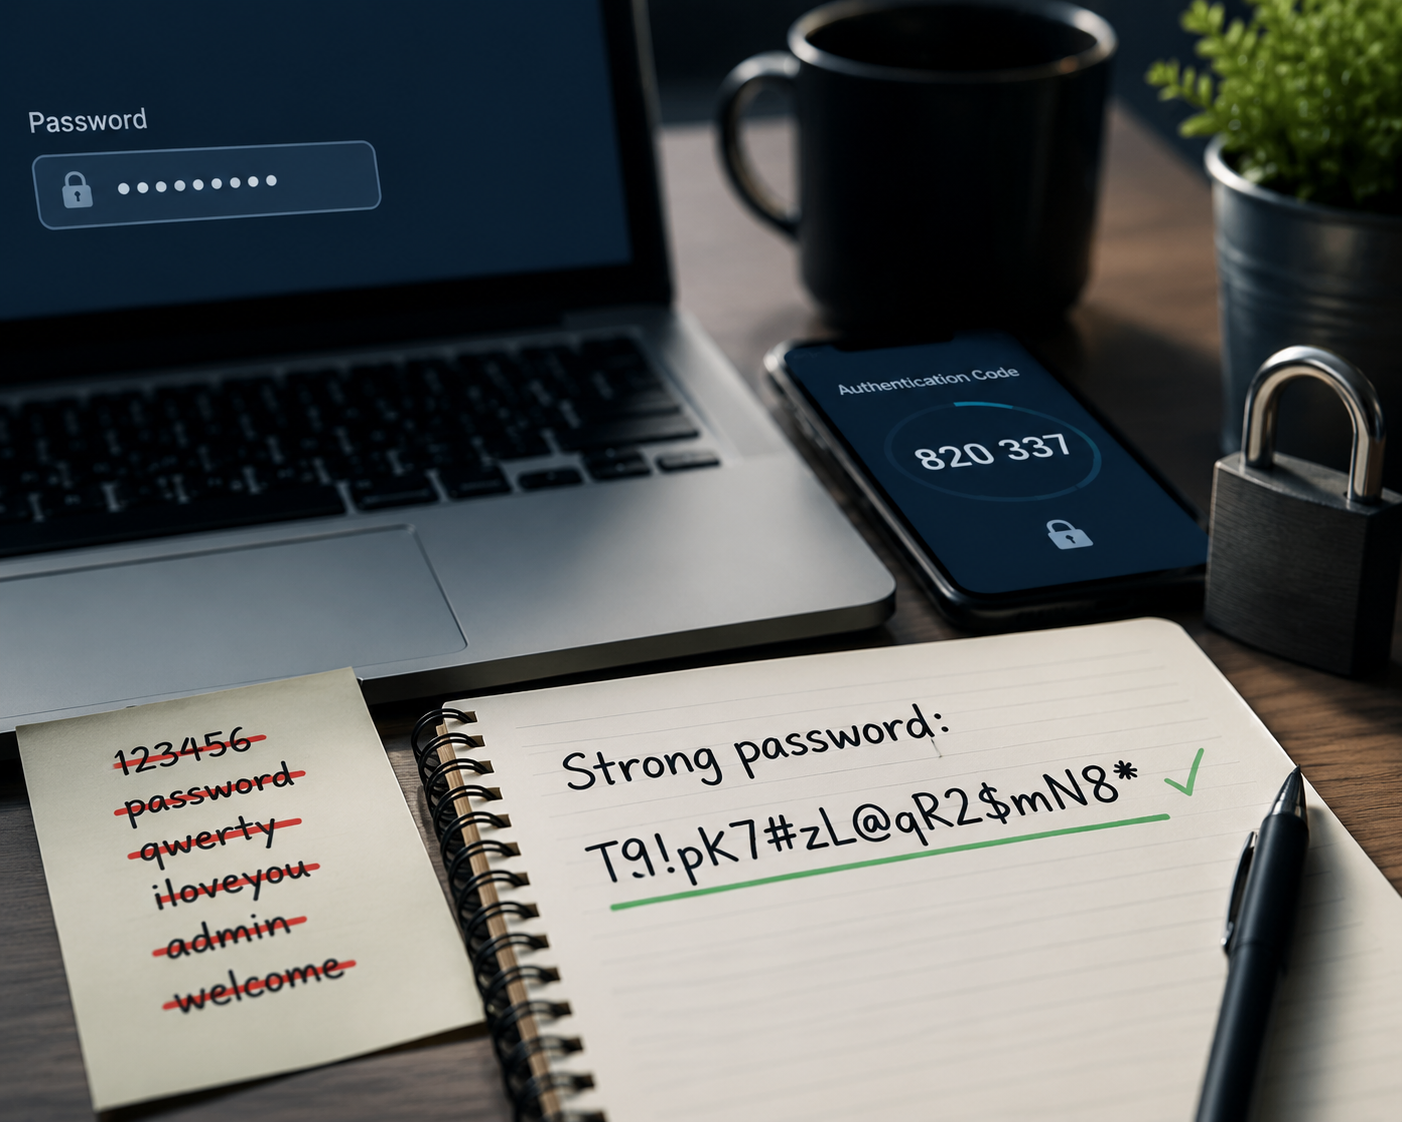
On utilise tous des mots de passe. Pourtant, en 2024, "123456" et "password" restent les deux mots de passe les plus utilisés au monde. Ce n'est pas une question d'intelligence — c'est une question d'habitude et de mauvaise information sur ce qui rend un mot de passe vraiment sûr. Ce qu'un mot de passe doit résister Avant de parler de bonnes pratiques, il faut comprendre comment les attaquants procèdent. Il existe principalement deux types d'attaques : L'attaque par dictionnaire consiste à tester automatiquement des milliers de mots courants, de prénoms, de dates et de combinaisons simples. "Jean2024!" tombe en quelques secondes. L'attaque par force brute teste toutes les combinaisons possibles de caractères. C'est là que la longueur devient votre meilleure arme — un mot de passe de 8 caractères peut être cracké en quelques heures avec du matériel moderne, quand un mot de passe de 16 caractères prendra des millénaires. Les cinq règles qui changent vraiment tout 1. La longueur prime sur la complexité Beaucoup de sites imposent un minimum de 8 caractères avec majuscule, chiffre et symbole. C'est insuffisant. La vraie règle : visez minimum 14 caractères, idéalement 16 ou plus. "correct-horse-battery-staple" est mathématiquement plus solide que "P@ssw0rd" malgré son apparence moins impressionnante. 2. Évitez toute information personnelle Votre date de naissance, le prénom de votre enfant, le nom de votre ville, votre équipe de foot préférée — tout ça est trouvable en quelques minutes sur vos réseaux sociaux. Les attaquants le savent et s'en servent. 3. Un mot de passe unique par service C'est la règle la moins respectée et la plus importante. Quand une base de données est piratée — et ça arrive régulièrement, même chez les grandes entreprises — les attaquants récupèrent votre email et votre mot de passe, puis les testent sur Gmail, Amazon, votre banque. Si vous utilisez le même partout, une seule fuite compromet tout. 4. Le hasard bat la créativité humaine Quand on crée un mot de passe "à la main", on croit être aléatoire mais on ne l'est pas. On a des patterns inconscients — on commence souvent par une majuscule, on finit par un chiffre, on remplace le "a" par "@". Les logiciels d'attaque connaissent ces patterns. Un générateur de mot de passe vraiment aléatoire vous protège mieux que votre propre imagination. 5. Activez la double authentification Même le meilleur mot de passe peut fuiter. La double authentification (2FA) ajoute un second verrou — même si quelqu'un connaît votre mot de passe, il ne peut pas se connecter sans accès à votre téléphone. Activez-la partout où c'est proposé, en particulier sur votre email et votre banque. Comment générer un bon mot de passe en pratique Voici la méthode la plus fiable : utiliser un générateur en ligne qui crée un mot de passe aléatoire directement dans votre navigateur, sans envoyer quoi que ce soit à un serveur. Vous choisissez la longueur, les types de caractères souhaités (majuscules, minuscules, chiffres, symboles), et le résultat est généré localement sur votre appareil. Notre générateur de mot de passe gratuit fonctionne exactement comme ça — tout se passe dans votre navigateur, rien n'est transmis ni stocké. Vous pouvez générer autant de mots de passe que vous voulez et choisir précisément leur composition. Et ensuite, où les stocker ? Générer des mots de passe solides et uniques pour chaque service pose immédiatement une question : impossible de tous les retenir. La solution n'est pas de les noter sur un papier ni dans un fichier texte sur votre bureau. Un gestionnaire de mots de passe — Bitwarden (gratuit et open source), 1Password ou Dashlane — stocke tous vos mots de passe chiffrés derrière un seul mot de passe maître. Vous n'avez plus qu'un seul mot de passe à retenir, et lui peut être très long puisque vous le tapez souvent. Ce qu'il faut retenir Un bon mot de passe est long (16 caractères minimum), entièrement aléatoire, unique pour chaque service, et complété par la double authentification. Ce n'est pas une question de mémorisation — c'est une question d'outillage. Un générateur et un gestionnaire de mots de passe résolvent le problème une bonne fois pour toutes.
Astuces
Comment générer un mot de passe vraiment sécurisé — et pourquoi la plupart des gens se trompent
Commentaires 0
Aucun commentaire pour l'instant. Soyez le premier !
Laisser un commentaire